Sécurités informatiques
Retrouvez les news concernant la sécurité informatique, les mises a jours de sécurité, le hacking, etc..
-
Microsoft Defender arrive sur Linux
Lire la suite : Microsoft Defender arrive sur LinuxMicrosoft a annoncé l’arrivée d’une première preview de l’antivirus Microsoft Defender ATP sur Linux.
-
[Alerte sécurité] Firefox 72, aussitôt sorti, aussitôt patché
Lire la suite : [Alerte sécurité] Firefox 72, aussitôt sorti, aussitôt patchéLa fondation Mozilla a diffusé un correctif en urgence pour la version 72 de son navigateur Firefox qui venait de sortir quelques jours plus tôt. La faille affecte toutes les versions de Firefox ainsi que les version ESR (Extended Support Release) antérieures à 68.4.1. Cette faille a été détectée par les chercheurs de la société chinoise Qihoo360.…
-
InvisiMole : Le nouveau Spyware qui vous enregistre à votre insu
Lire la suite : InvisiMole : Le nouveau Spyware qui vous enregistre à votre insuLe logiciel InvisiMole est un outils de cyber-espionnage récemment découvert. Il transforme les PC infectés en postes d’écoute, permettant aux pirates d’écouter des conversations, de filmer, de prendre des photos ou des captures d’écran sur la machine compromise.
-
uTorrent : Une faille de sécurité permet aux hackers d’accéder à vos fichiers
Lire la suite : uTorrent : Une faille de sécurité permet aux hackers d’accéder à vos fichiersUne nouvelle faille de sécurité détectée dans uTorrent permettrait aux hackers d’accéder à vos fichiers et d’y glisser du code malveillant. C’est Google Project Zero qui a détecté cette faille de sécurité majeure sur uTorrent.
-
Les systèmes cloud de Tesla victime de pirates
Lire la suite : Les systèmes cloud de Tesla victime de piratesLa sécurité du système cloud AWS (Amazon Web Services) de Tesla a été compromise par des pirates informatiques pour créer des cryptomonnaies et pour voler des données sensibles.
-
Les iPhones mis à mal par le Telegu
Lire la suite : Les iPhones mis à mal par le TeleguDepuis quelques jours, un bug est apparus pour les utilisateur d’iPhone. Ce bug, détecté par mobileworld, fait planter les smartphones d’Apple. Ce bug provoque le gel des applications notamment Facebook Messenger, Outlook, GMail, WhatApp, iMessage, …
-
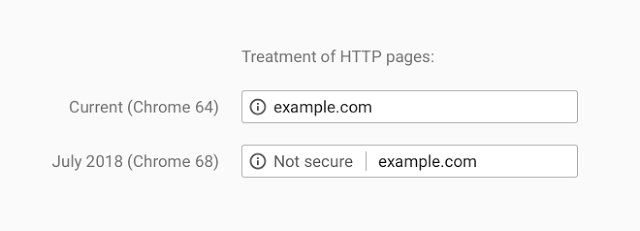
Site non-HTTPS, premières pénalités de Google pour juillet 2018
Lire la suite : Site non-HTTPS, premières pénalités de Google pour juillet 2018C’est officiel, à partir de juillet 2018 le navigateur Google Chrome indiquera la mention « Site non sécurisé » tous les sites n’étant pas « https ».
-
Flash : Encore une nouvelle faille critique
Lire la suite : Flash : Encore une nouvelle faille critiqueAdobe vient bien d’avertir que son lecteur Flash est victime non seulement d’une faille critique, mais également de type 0-day.
-
Pirater un routeur n’est pas illégal aux Pays bas
Lire la suite : Pirater un routeur n’est pas illégal aux Pays basUn juge hollandais a déclaré que le piratage d’un routeur Wi-Fi protégé par mot de passe dans le seul but d’utiliser la connexion Internet qu’il distribue est légal.
-
Les attaques dites de « déni de services » arrive en force
Lire la suite : Les attaques dites de « déni de services » arrive en forceSelon une étude de la société Trustwave les attaques dites « par déni de services distribués » ont surpassé celles par « injection SQL » durant le deuxième semestre 2010. La principale raison de cette augmentation est que le déni de service est plus simple, plus rapide et contagieux que les autres méthodes de hacking.
Subscribe
Sign up with your email address to receive our weekly news
Latest news
- Microsoft Defender arrive sur Linux
- [Navigateur Chrome]:Google prévoit la suppression des cookies tiers
- Clap de fin pour Microsoft Edge – Place à Chromium Edge
- [Alerte sécurité] Firefox 72, aussitôt sorti, aussitôt patché
- [Alerte Sécurité] PrestaShop victime du malware XsamXadoo Bot
Categories
- Divers (2)
- hardware (1)
- Langages informatiques (3)
- Le monde de Linux (2)
- Législation française (1)
- Les news des navigateurs internet (13)
- Les news du web (3)
- Les réseaux (3)
- News de la téléphonie mobile (1)
- News du site (1)
- Réseaux sociaux (10)
- Sécurités informatiques (11)